情報提供:
サイバーセキュリティソリューションのパイオニアであり、世界的リーダーであるチェック・ポイント・ソフトウェア・テクノロジーズ(Check Point(R) Software Technologies Ltd.、NASDAQ: CHKP、以下チェック・ポイント)の脅威インテリジェンス部門であるチェック・ポイント・リサーチ(Check Point Research、以下CPR)は、世界で最も広く利用されているオープンソースのLLMゲートウェイの1つである「LiteLLM」に2件の高リスクな脆弱性を発見しました。
LiteLLMは月間ダウンロード数が9,700万回を超え、開発者向けプラットフォームGitHubでも5万9,000件のスター(高評価)を獲得するなど、高い支持を集めています。今回、CPRが発見した脆弱性は、アクセス制御の不備とサーバーサイドリクエストフォージェリ(SSRF)に起因するもので、悪用されると権限の低いユーザーでもゲートウェイの管理者権限を奪い、AIプロバイダーの認証情報を窃取したり、任意のコードを実行したりできる可能性があります。
特に重要なのは、組織とOpenAI、Anthropic、GoogleなどのAIプロバイダーの間に位置するインフラ層が影響を受ける点です。攻撃者はAIモデルを直接狙うのではなく、プロンプトのルーティング、アクセス制御の管理、APIの認証情報の保管を担う、信頼されたゲートウェイを標的にできます。この1カ所が侵害されるだけで、組織のAI環境全体に被害が及びかねません。また、LiteLLMは他のプラットフォームに組み込まれて利用されることが多く、自社のAIインフラに含まれていることに気づいていない組織も少なくないとみられます。
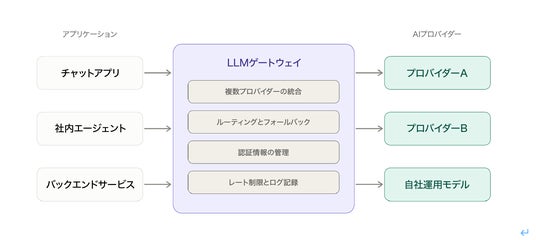
LLMゲートウェイは、アプリケーションとAIプロバイダーの間で認証情報の管理やルーティングを担う
1件目の脆弱性CVE-2026-35029は、アクセス制御の不備に起因するものです。読み取り専用アクセスを含む最小限の権限しか持たないユーザーでも管理機能に到達でき、最終的にはLiteLLMゲートウェイを乗っ取ることが可能でした。CPRの研究チームは検証環境において、攻撃者がサーバー上の機密ファイルの読み取りや管理者の認証情報の上書き、外部ソースからの任意のコード実行を行えることを実証しています。
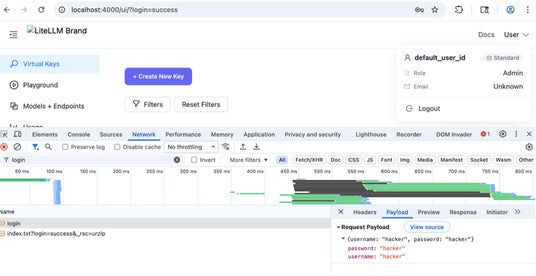
攻撃者が設定した認証情報で、管理者(Admin)としてログインに成功した画面
2件目の脆弱性CVE-2026-59823は、SSRFの欠陥を突き、LiteLLMのリクエストを攻撃者が管理する宛先へリダイレクトできるものです。リダイレクトされたリクエストを通じて、外部のAIプロバイダーへのアクセスに使われるAPI認証情報が漏えいするおそれがあります。AIセキュリティの話題はジェイルブレイクやプロンプトインジェクション、モデルの操作に集中しがちですが、本件はそれらとは大きく異なり、AIプロバイダーやAIモデルそのものを侵害する必要がありません。
CPRは、2025年10月から協調的な脆弱性開示のプロセスを通じて両脆弱性をLiteLLMに報告しており、いずれもバージョン1.83.9以降で修正されています。LiteLLMを利用する組織には、すべての環境で早急に1.83.9以降へアップデートすることに加え、ゲートウェイにアクセスできるユーザーアカウントの見直しや、修正前に不正アクセスの兆候があった場合はLiteLLMに保存されているAIプロバイダーのAPIキーを更新することが推奨されます。
重要インフラ化するAI基盤
これらの脆弱性は本質的にはAI特有のものではなく、アクセス制御の不備とSSRFという、従来からよく知られたセキュリティ上の問題に起因しています。従来型の脆弱性であっても、企業AIのコントロールプレーンとして機能するプラットフォームに存在すれば、その深刻さははるかに増します。
防御側にとって今回の調査結果は、AIゲートウェイを事業に不可欠なインフラとして扱う必要性を改めて示すものです。このレイヤーが侵害されれば、プロバイダーのアカウント、機密データ、社内のAIサービス、さらにはその上に構築されたアプリケーション群へのアクセスを許すおそれがあります。LiteLLMのようなゲートウェイを介してAIへのアクセスを一元化する組織が増える中、こうしたプラットフォームは価値の高い攻撃対象となりつつあります。ID管理システムやクラウドプラットフォーム、基幹業務アプリケーションと同水準の厳格なセキュリティ対策が求められます。
チェック・ポイントのAIエージェントセキュリティ担当リサーチ責任者であるマテオ・ロハス=カルーラ(Mateo Rojas-Carulla)は、次のように述べています。
「業界の関心はこれまで主にAIモデルの保護に向けられてきましたが、今回の調査は、AIインフラもまた企業セキュリティにおける新たな重要レイヤーになりつつあることを示しています。LiteLLMのようなゲートウェイを介してアプリケーションやユーザー、AIサービスをつなぐ組織が増える中、信頼の中心に位置するこうしたプラットフォームは、攻撃者にとって格好の標的となります。LiteLLMのユーザーにとって喫緊の課題はパッチの適用とアクセス制御の見直しですが、これは特定の製品に限った話ではありません。攻撃者は当然、最も少ない労力で最も大きなアクセスを得られるレイヤーを狙います。だからこそ、今後のAIセキュリティでは、AIスタックのあらゆるレイヤーを保護することが不可欠です」
本プレスリリースは、米国時間2026年10月13日に発表されたブログ(英語)をもとに作成しています。
Check Point Researchについて
Check Point Researchは、チェック・ポイントのお客様、脅威情報コミュニティを対象に最新のサイバー脅威インテリジェンスの情報を提供しています。チェック・ポイントの脅威インテリジェンスであるThreatCloud AIに保存されている世界中のサイバー攻撃に関するデータの収集・分析を行い、ハッカーを抑止しながら、自社製品に搭載される保護機能の有効性について開発に携わっています。100人以上のアナリストや研究者がチームに所属し、セキュリティ ベンダー、捜査当局、各CERT組織と協力しながら、サイバーセキュリティ対策に取り組んでいます。
ブログ: https://research.checkpoint.com/
X: https://x.com/_cpresearch_
チェック・ポイントについて
チェック・ポイント・ソフトウェア・テクノロジーズ(www.checkpoint.com)は、世界各国の10万を超える組織を保護するグローバルなサイバーセキュリティのリーダー企業です。チェック・ポイントは、企業の安全なAIトランスフォーメーションの保護をミッションとして掲げています。防止優先のアプローチとオープンエコシステムアーキテクチャを基盤に、組織がリスクを低減し、業務を簡素化して、自信を持ってイノベーションを推進できるよう支援します。チェック・ポイントの統合セキュリティアーキテクチャは、進化する脅威や拡大するAI攻撃対象領域に継続的に適応し、ハイブリッドネットワーク、クラウド環境、デジタルワークスペース、AIシステムを保護します。4つの戦略的柱であるハイブリッドメッシュネットワークセキュリティ、ワークスペースセキュリティ、エクスポージャー管理、AIセキュリティを軸に、チェック・ポイントは複雑なマルチベンダー環境全体にわたり、一貫した保護と可視性を提供します。チェック・ポイント・ソフトウェア・テクノロジーズの全額出資日本法人、チェック・ポイント・ソフトウェア・テクノロジーズ株式会社(https://www.checkpoint.com/jp/)は、1997年10月1日設立、東京都港区に拠点を置いています。
ソーシャルメディア アカウント
・Check Point Blog: https://blog.checkpoint.com
・Check Point Research Blog: https://research.checkpoint.com/
・YouTube: https://youtube.com/user/CPGlobal
・LinkedIn: https://www.linkedin.com/company/check-point-software-technologies/
・X: https://x.com/checkpointjapan
・Facebook: https://www.facebook.com/checkpointjapan
将来予想に関する記述についての法的な注意事項
本プレスリリースには、将来予想に関する記述が含まれています。将来予想に関する記述は、一般に将来の出来事や当社の将来的な財務または業績に関連するものです。本プレスリリース内の将来予想に関する記述には、チェック・ポイントの製品およびソリューションに関する見通し、将来的な成長、業界におけるリーダーシップの拡大、株主価値の上昇、および業界をリードするサイバーセキュリティプラットフォームを世界の顧客に提供することについての当社の見通しが含まれますが、これらに限定されるものではありません。これらの事項に関する当社の予想および信念は実現しない可能性があり、将来における実際の結果や事象は、リスクや不確実性がもたらす影響によって予想と大きく異なる可能性があります。本プレスリリースに含まれる将来予想に関する記述に伴うリスクや不確実性は、2026年3月31日にアメリカ合衆国証券取引委員会に提出した年次報告書(フォーム20-F)を含む証券取引委員会への提出書類に、より詳細に記されています。本プレスリリースに含まれる将来予想に関する記述は、本プレスリリースの日付時点においてチェック・ポイントが入手可能な情報に基づくものであり、チェック・ポイントは法的に特段の義務がある場合を除き、本プレスリリース記載の将来予想に関する記述について更新する義務を負わないものとします。
本件に関する報道関係者からのお問い合わせ
チェック・ポイント広報事務局 (合同会社NEXT PR内)
Tel: 03-4405-9537 Fax: 03-6739-3934
E-mail: checkpointPR@next-pr.co.jp
特集


最新ニュース


食べる

見る・遊ぶ


買う
暮らす・働く



みん経トピックス
プレスリリース